Infrastructure
Comment fonctionne notre infrastructure
Où sont nos serveurs, comment le trafic est filtré et sur quel matériel tournent vos services. Expliqué simplement, avec les détails techniques pour ceux qui les veulent.
Le parcours d'un paquet
Chaque requête vers votre service passe par ces étapes, quelle que soit l'offre.
01
Internet
Le trafic arrive, légitime ou non.
02
IP Transit
Première couche : Gcore, Netrix et EASIO-COM, nos trois fournisseurs d'IP transit, dégrossissent le trafic et absorbent les attaques volumétriques en amont.
03
Filtre XDP VexCloud
Seconde couche : les paquets suspects sont écartés dans le noyau Linux.
04
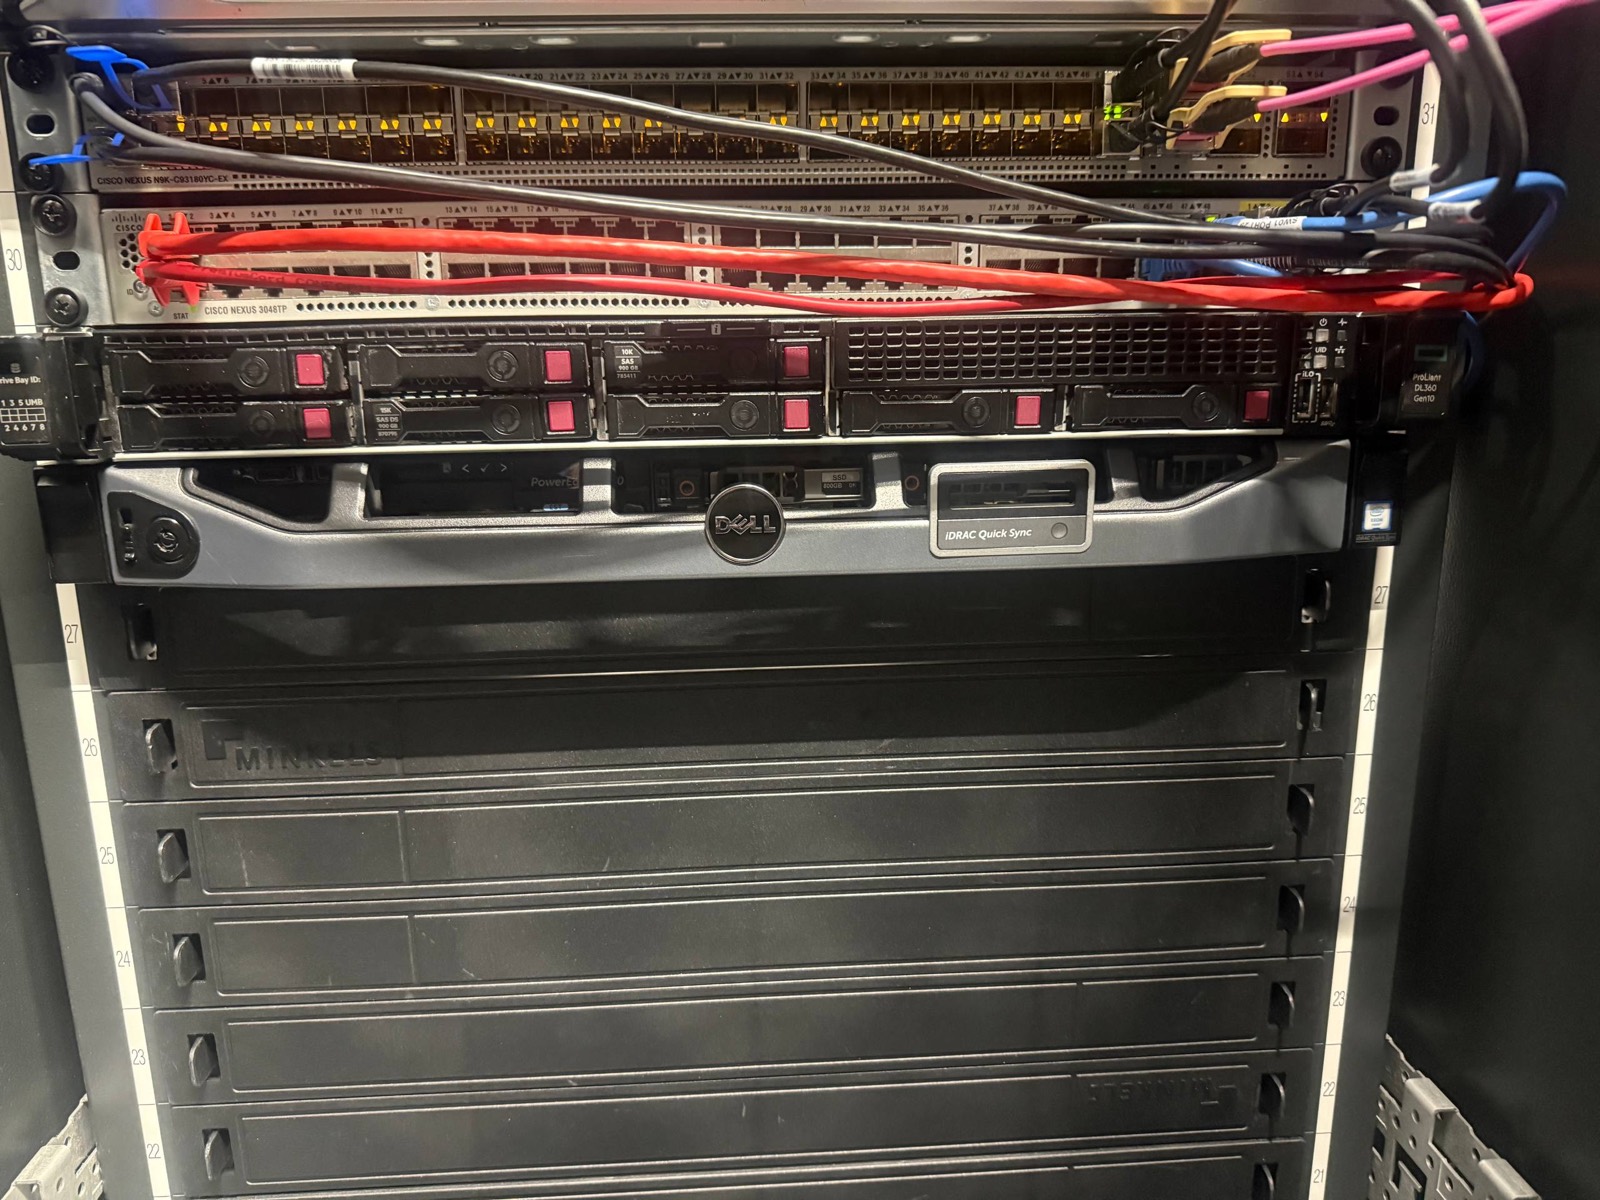
Equinix PA6, Paris
Nos routeurs, reliés en BGP à nos trois fournisseurs d'IP transit, actifs en parallèle.
05
Votre service
VPS, site web ou serveur de jeu reçoit un trafic nettoyé.
Equinix PA6, Paris
- En clair
- Nos serveurs sont installés dans un centre de données Equinix à Paris, conçu pour héberger des équipements réseau et informatiques en continu.
- Côté technique
- Hébergement en baie chez Equinix PA6. Proximité des points d'échange parisiens, faible latence vers la France et l'Europe de l'Ouest.
Trois fournisseurs d'IP transit
- En clair
- Notre réseau est relié à Internet par trois fournisseurs d'IP transit en même temps. Si l'un rencontre un problème, les autres continuent d'acheminer le trafic.
- Côté technique
- Sessions BGP avec Gcore IP Transit, Netrix IP Transit et EASIO-COM IP Transit, actives en parallèle.
Filtrage anti-DDoS, couche 1
- En clair
- Les grosses attaques sont absorbées avant même d'arriver chez nous, par les réseaux de nos trois fournisseurs d'IP transit.
- Côté technique
- Gcore, Netrix et EASIO-COM : nettoyage du trafic volumétrique en amont, sur chacun des trois transits.
Filtrage anti-DDoS, couche 2
- En clair
- Ce qui reste est trié directement par le système de nos serveurs, très tôt et très vite.
- Côté technique
- Programme XDP maison exécuté dans le noyau Linux, avant la pile réseau : floods UDP/TCP écartés au plus tôt.
Panel anti-DDoS
Votre protection anti-DDoS, réglable par vous-même
Chaque adresse IP se règle depuis le panel anti-DDoS VexCloud : mode de filtrage, ports autorisés, liste noire et alertes. Les changements s'appliquent directement au filtre XDP.
Six modes de filtrage
Complet, TCP seul, UDP seul, Ouvert, Fermé ou Bypass : choisissez ce qui est filtré, adresse IP par adresse IP.
Règles et ports
Filtres prêts à l'emploi pour SSH, HTTP/HTTPS, RDP, FiveM, Steam, Minecraft, WireGuard… et jusqu'à 32 ports ou plages personnalisés par IP.
Liste noire et autorisations
Bloquez ou autorisez une IP ou une plage CIDR, pour un temps ou définitivement. Refusez un protocole entier : TCP, UDP ou ICMP.
Seuil de paquets
Un plafond de paquets par seconde par IP, de 50 000 à 500 000, pour couper l'excédent au plus tôt.
Historique des attaques
Chaque attaque avec son type, son pic et sa durée, et l'origine du trafic par pays et par opérateur (ASN).
Alertes et API
Webhook Discord ou vers votre API au début et à la fin d'une attaque, notifications dans le navigateur et API documentée.
Accessible depuis votre espace client, avec les VPS, les serveurs dédiés, les tunnels IP et les offres revendeur VPS.
Le matériel derrière chaque offre
| Service | Processeur | Stockage | Réseau |
|---|---|---|---|
| VPS | Intel Xeon Gold 6138 | NVMe | Nœud connecté en 50 Gbit/s |
| Revendeur VPS | Intel Xeon E5-2680 v4 | NVMe | Nœud connecté en 50 Gbit/s |
| Revendeur Pterodactyl | Intel Xeon Gold 6138 | NVMe | Nœud connecté en 50 Gbit/s |
Transparence sur la disponibilité
L'état de nos services et les incidents en cours sont publiés en temps réel sur notre page de statut publique.